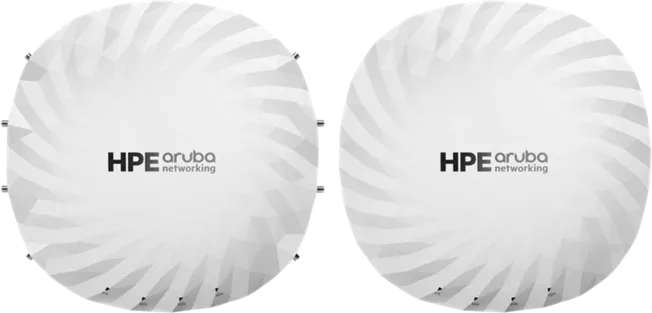
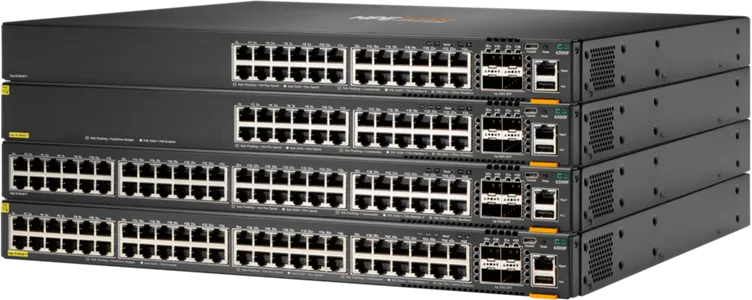
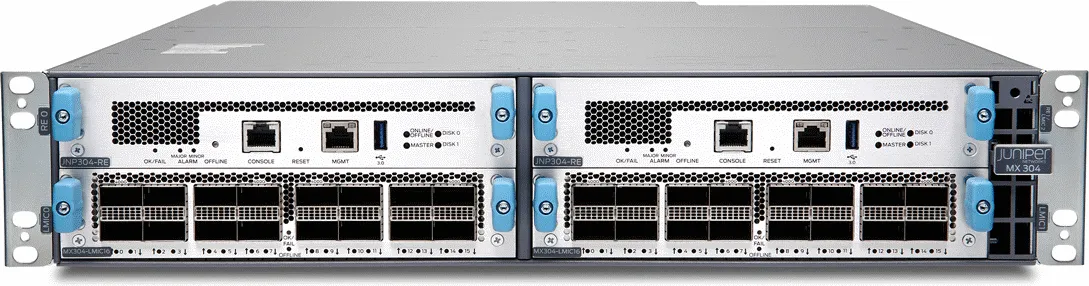
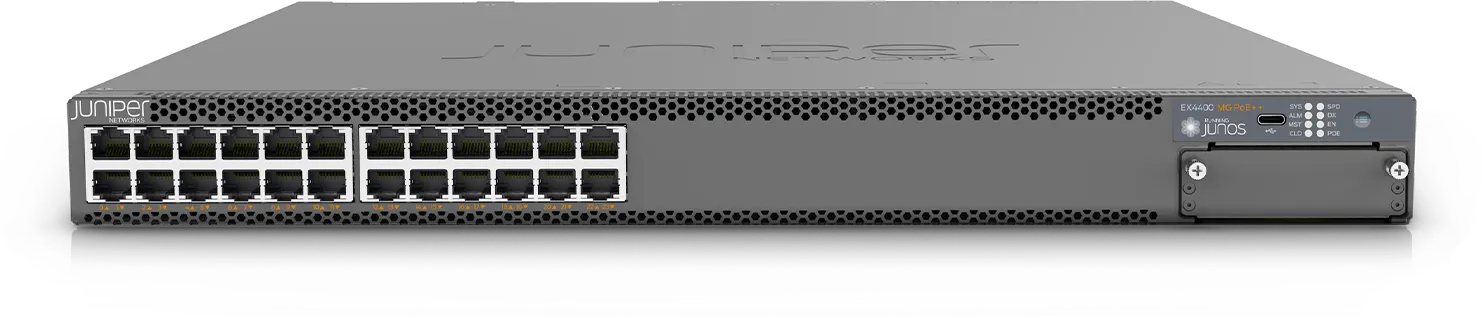
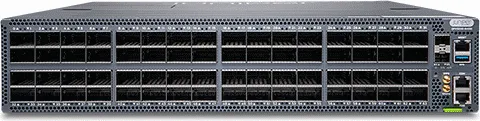
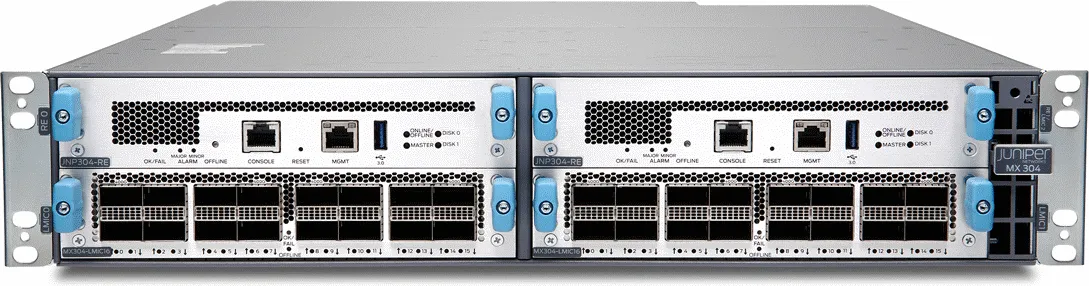
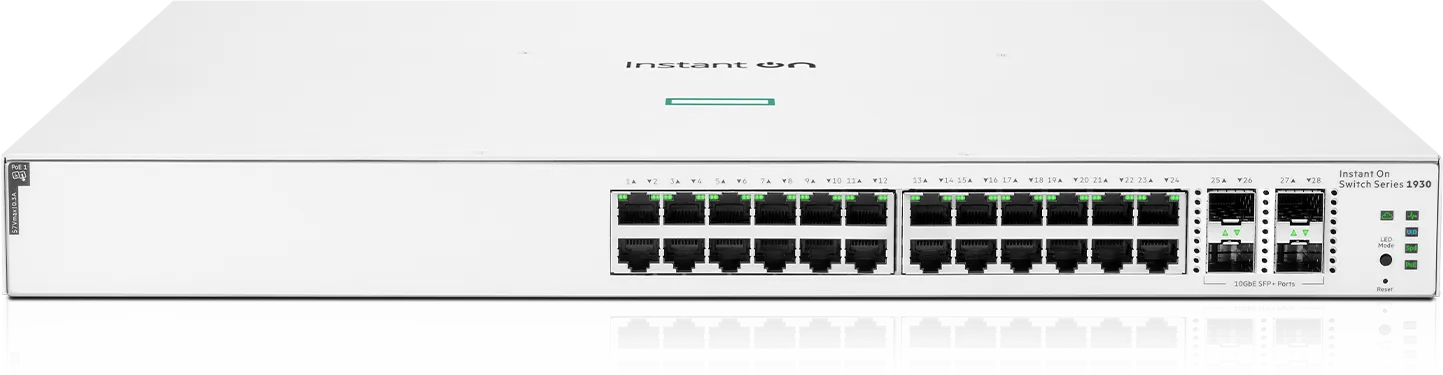
01Wi-Fi 7 Aruba 750 02Switch CX 6300 03 Veri merkezi QFX5240 04 WAN MX304 05 Yönetim Aruba Central 06 Yönetim JuniperMist07 AI asistanı Marvis08 Veri merkezi Apstra 09Firewall SRX 10 Misafir ClearPass 11 IoT ClearPass
Kampüs ve şubede Aruba AP + CX veya Juniper AP + EX; veri merkezinde QFX/CX, WAN'da MX, PTX, ACX ve SSR. Önce saha, kapasite ve yedeklilik ihtiyacı belirlenir.
Aruba altyapısında Central, Juniper kampüs ve şubede Mist + Marvis. Veri merkezi fabric otomasyonu için Apstra ayrı bir görev üstlenir; cihaz desteği ve lisanslar tasarıma göre seçilir.
ClearPass kim ve hangi cihazın erişebileceğini belirler; SRX trafiği denetler. NAC, firewall ve SASE farklı katmanlardır. Misafir, BYOD ve IoT erişimi ayrı politikalarla tasarlanır.
Mevcut ağınızı, kapsama ihtiyacını ve büyüme planınızı yerinde inceleriz; Wi-Fi için RF ölçümü yaparız.
02
Mimari ve ürün seçimi
Aruba, Juniper, Comware ve Instant On arasından ihtiyaca ve bütçeye uygun, markaları gereksiz karıştırmayan tasarım.
03
Kurulum ve geçiş
Konfigürasyon, Aruba Central / JuniperMist devreye alma ve kesintisiz geçiş planı.
04
Destek ve yönetilen hizmet
Lisans ve abonelik takibi, izleme, yükseltme ve yerinde destek ile ağınızı sürekli sağlıklı tutarız.
Ağdan veri merkezine, kablolamadan güvenli erişime tek omurga.
F2; üretim, kampüs, konaklama, perakende, finans ve çok lokasyonlu yapılarda ağdan veri merkezine, kablolamadan güvenli erişime kadar tüm kritik katmanları aynı proje omurgasında birleştirir.
Yönetim altyapınıza göre seçilir. ClearPass NAC erişim kararlarını, Apstra veri merkezi fabric otomasyonunu ele alır; bu tablo onların yerine geçen bir seçim değildir.
ClearPass ile Aruba Central arasındaki fark nedir?
Central ağ cihazlarını yapılandırır ve izler; ClearPass kullanıcı ve cihazın hangi erişime sahip olacağına karar verir. ClearPass, Central'ın yerine geçmez ve Central aboneliğine otomatik dahil sayılmaz.
ClearPass yalnızca Aruba cihazlarıyla mı çalışır?
Hayır, standart tabanlı çok üreticili entegrasyon sunar. RADIUS, 802.1X, CoA, VLAN ve üreticiye özel rol uygulaması ağ cihazının model ve yazılımına bağlıdır; pilotta doğrulanmalıdır.
Guest, Onboard ve OnGuard ne işe yarar?
Guest ziyaretçi hesaplarını ve onay akışını; Onboard BYOD sertifika ve bağlantı profillerini; OnGuard uç cihazın güvenlik uygunluğunu ele alır. Bunlar ClearPass yetenekleridir, ayrı ağ yönetim platformları değildir; lisans kapsamları farklıdır.
Ağınızı F2 ile birlikte tasarlayalım
İhtiyacınıza özel ürün, datasheet ve teklif için uzman ekibimize ulaşın.